用户指南
账号管理与已连接应用
管理个人资料、登录凭据以及 CLI/MCP 的 OAuth 授权。
点击右上角头像或用户名,选择账号信息,即可进入账户页。这里可以管理基本信息、密码、邮箱和已连接应用。
基本信息
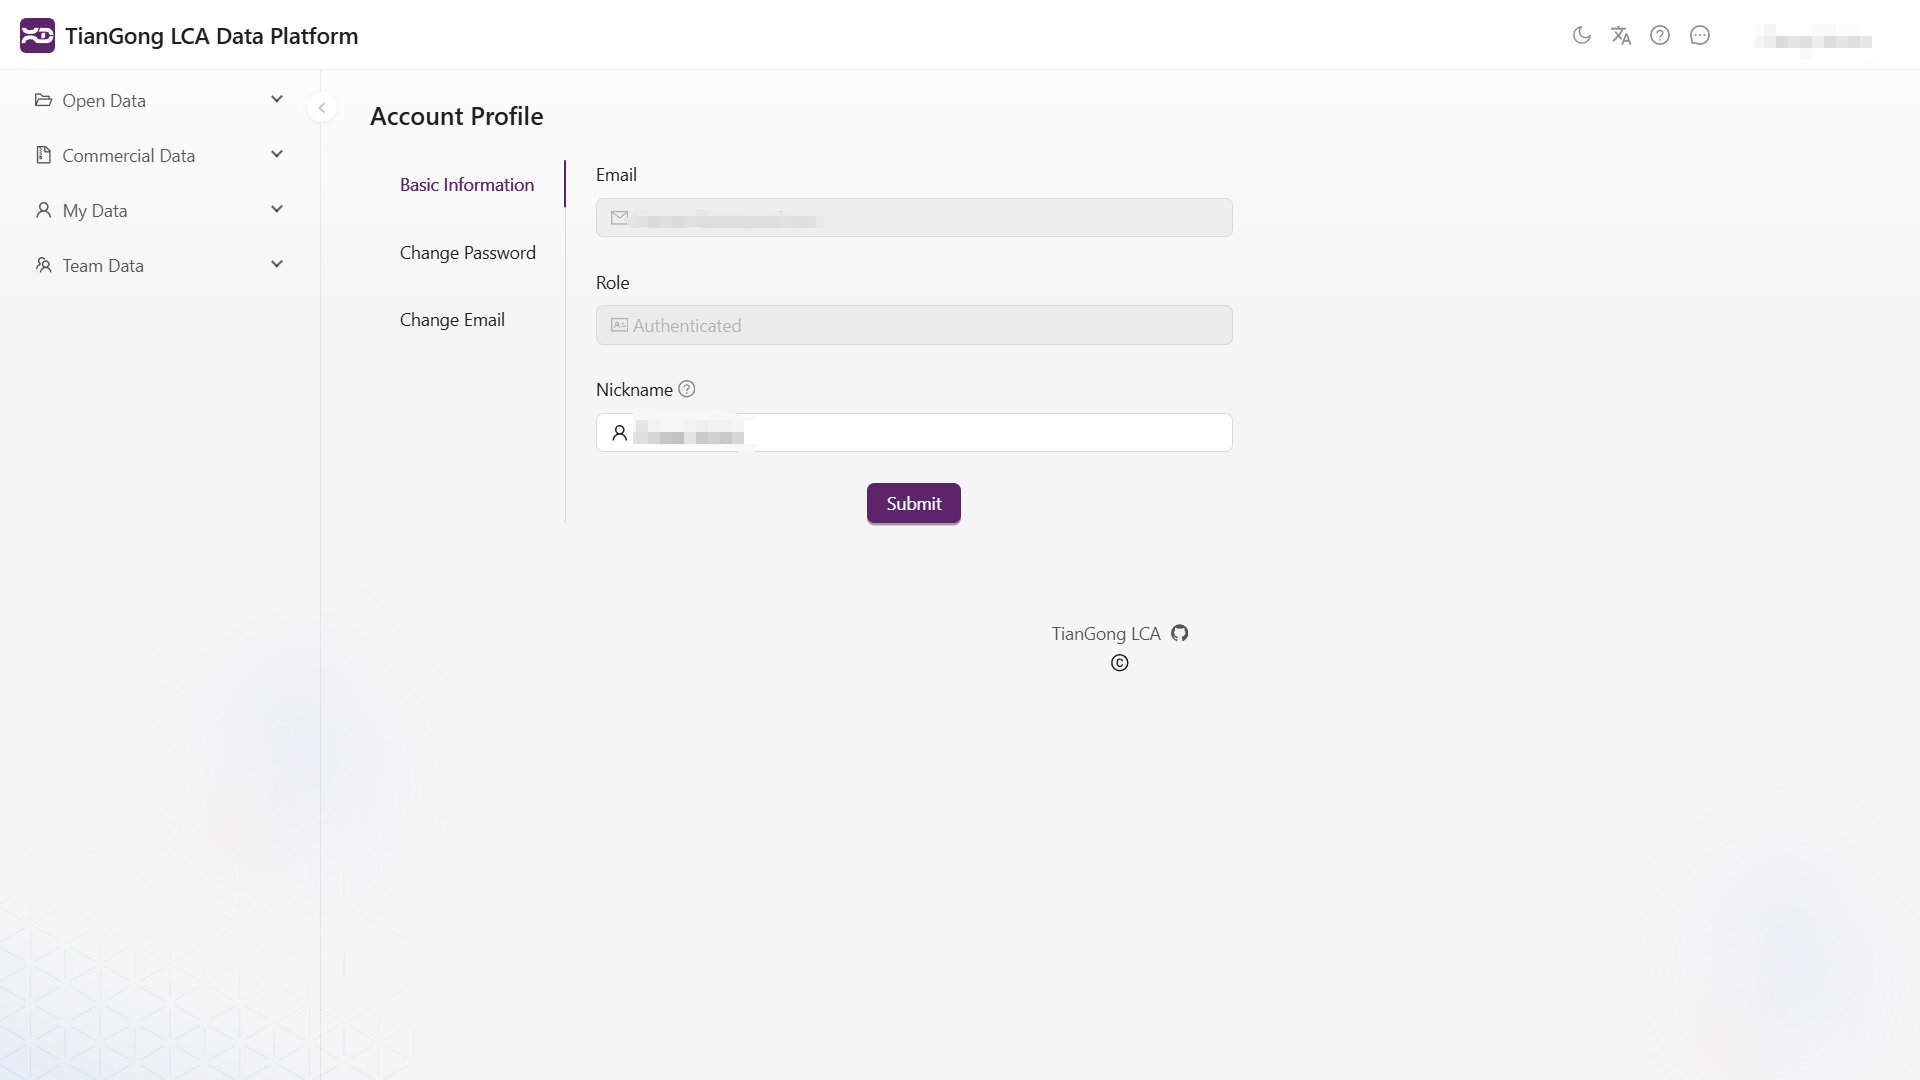
在基本信息中查看当前邮箱、角色和昵称。邮箱与角色为只读身份字段;昵称保存后会同步到页面右上角。
修改密码
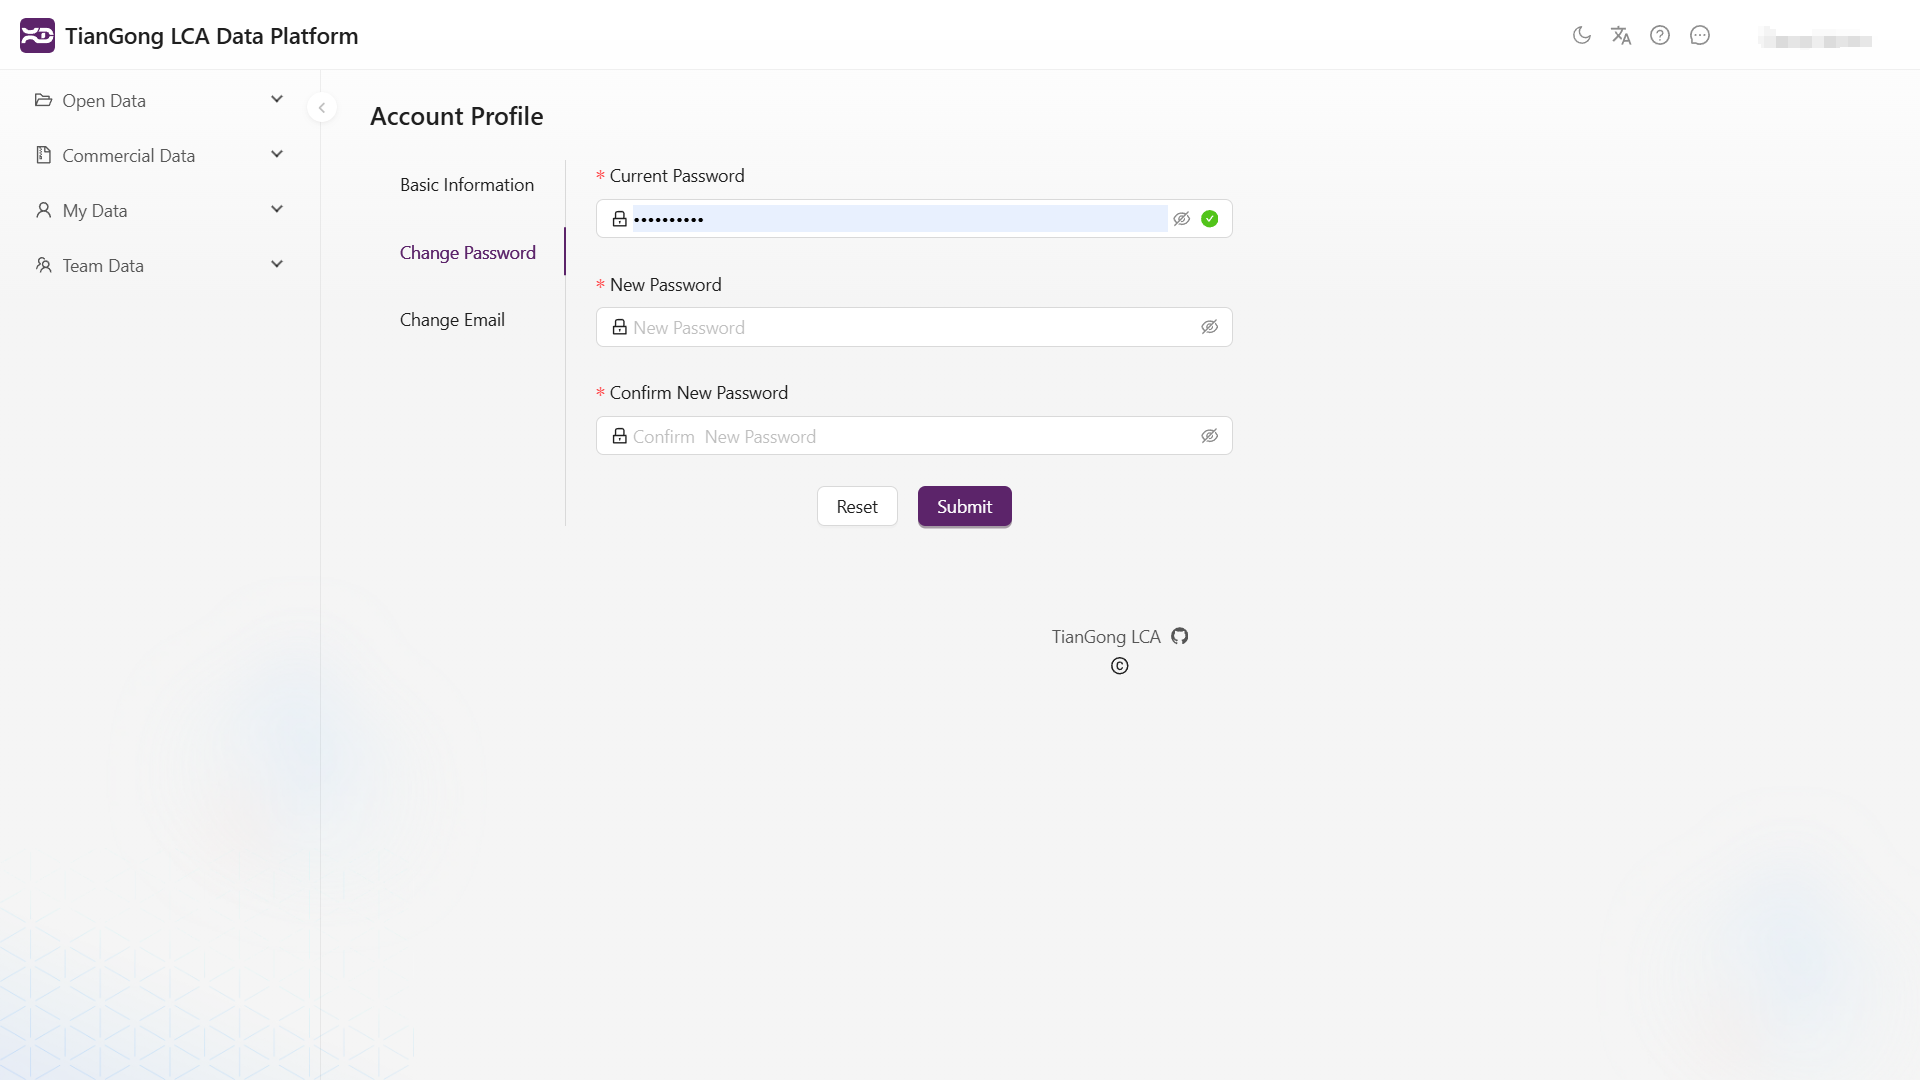
修改密码时填写当前密码、新密码与确认新密码。新密码必须与当前密码不同并满足复杂度要求。
密码只用于平台登录。不要把密码保存到 AI 工具、CLI、MCP、自动化脚本、工单或聊天中;CLI 与远程 MCP 使用浏览器 OAuth 授权,不需要把密码交给客户端。
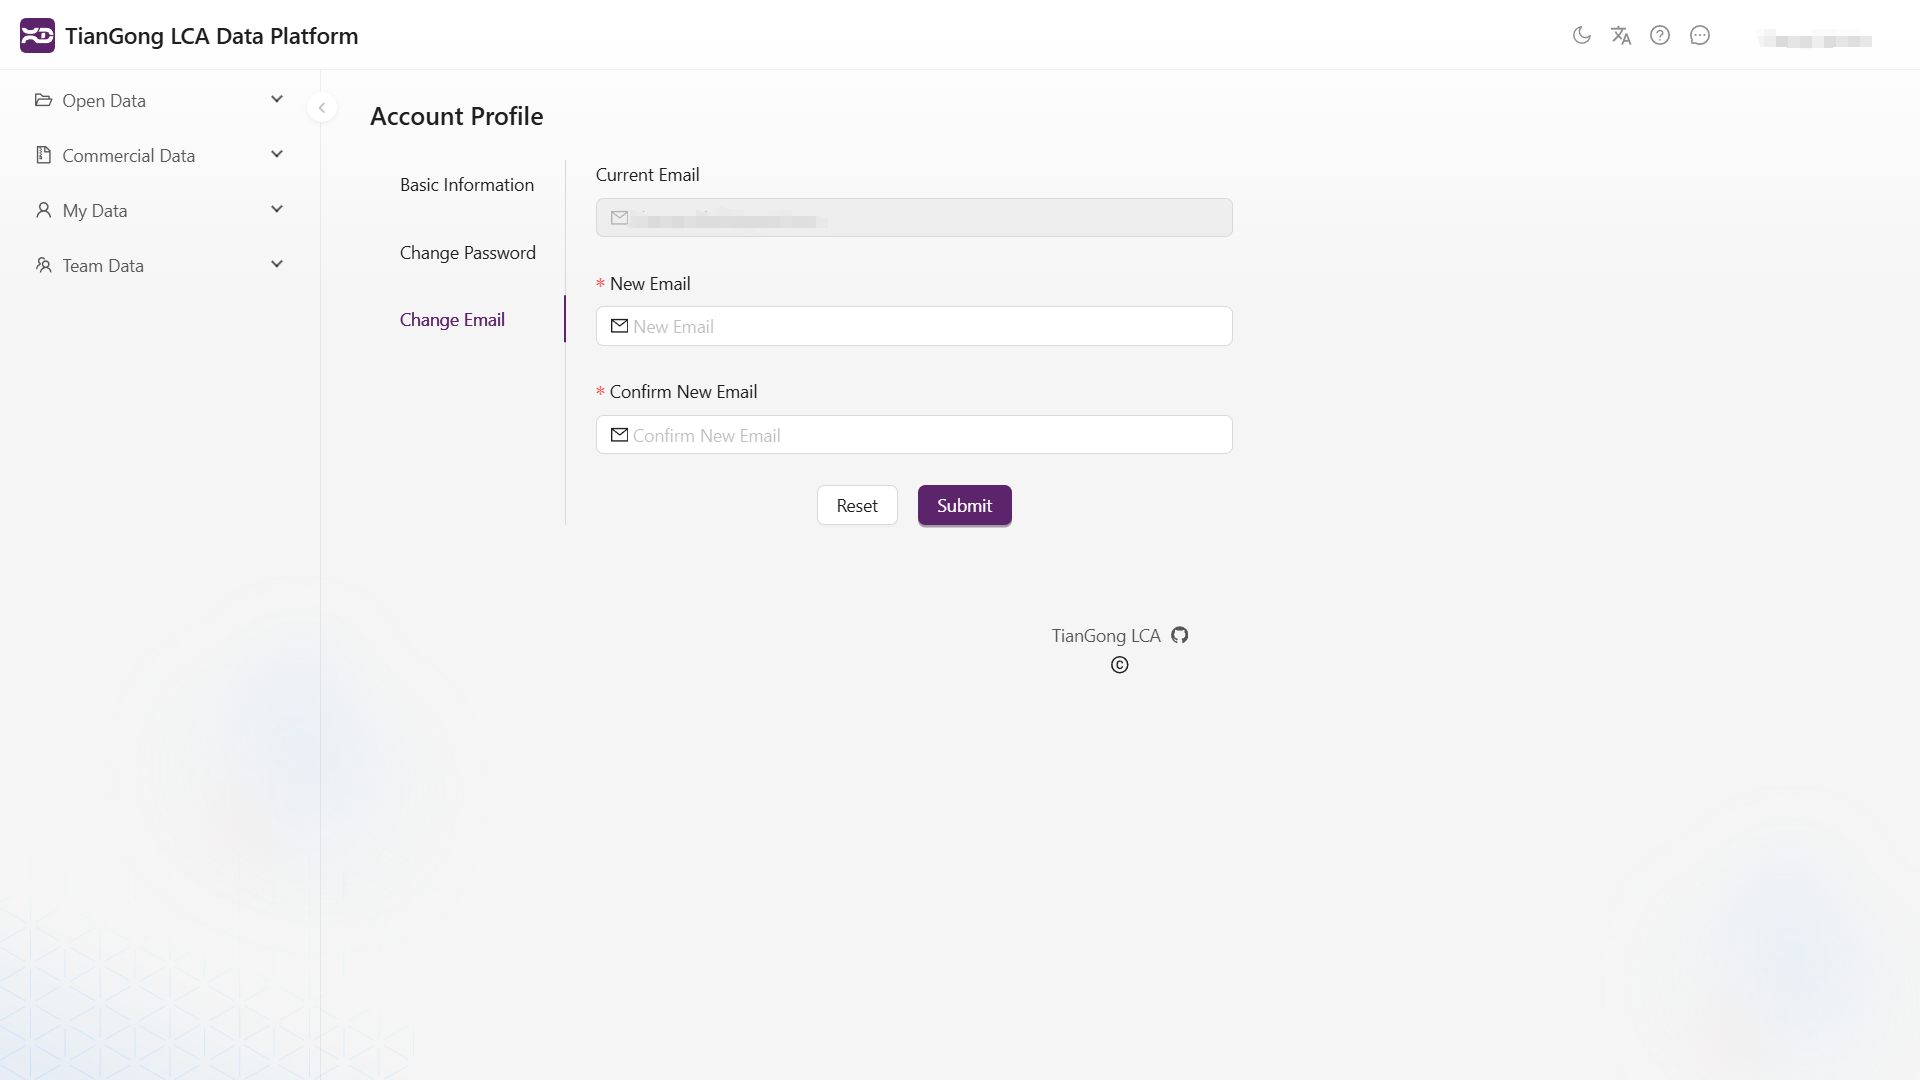
修改邮箱
提交新邮箱及确认邮箱后,平台会向新地址发送验证邮件。验证完成前请同时检查收件箱与通知中心。邮箱变更可能要求现有客户端重新登录。
已连接应用
CLI 或远程 MCP 首次通过浏览器授权后,会出现在已连接应用列表中。每条记录显示应用名称、授权时间和可用操作。
- 在授权页确认当前账号与应用名称后再允许访问。
- 撤销某个应用会立即删除该应用的 Supabase grant,并阻止后续 refresh。
- 已签发的短期 access token 仍可能有效到到期;敏感接口按自己的在线校验契约处理。
- 撤销后,客户端必须重新发起浏览器授权。CLI 可再次运行
pnpm dlx --package=@tiangong-lca/cli@0.1.8 tiangong-lca auth login;MCP host 重新连接即可。 - CLI 的
auth logout或 MCP host 本地断开只删除本地 session,不等于账号侧撤销。
CLI、MCP 与自动化
- TianGong CLI 使用 public OAuth client、S256 PKCE 和精确
127.0.0.1回调。 - TianGong LCA MCP(远程) 使用 MCP discovery 与浏览器 consent;用户不复制 code 或 token。
- Supabase OAuth 不支持 password/client-credentials grant。headless 任务需要人类预先授权的 refresh session、orchestrator 注入的短期 actor token,或单独审计的 service capability。
不要向 AI 或外部工具提供密码、authorization code、access token 或 refresh token。外部集成只使用已登记的 OAuth client,并在“已连接应用”中管理授权。